物联网金融应用的技术标准化框架 物联网技术服务的视角
引言
物联网(IoT)与金融服务的深度融合正在重塑现代金融业的形态与边界。从供应链金融中的资产追踪,到动产质押的智能监管,再到基于行为数据的保险定价,物联网技术为金融业提供了前所未有的实时感知与数据驱动能力。碎片化的技术方案、异构的设备协议以及参差不齐的数据质量,严重制约了物联网金融的大规模、规范化发展。构建一套科学、开放、可扩展的技术标准化框架,已成为推动物联网金融服务落地的关键基础设施。本文从物联网技术服务的视角出发,探讨物联网金融应用的技术标准化框架应包含的核心层级、关键标准及实施路径。
一、物联网金融服务的技术需求特征
与通用物联网应用相比,金融场景对物联网技术提出了更为严苛的要求:
- 数据可信性:金融决策依赖数据的真实性与完整性,要求物联网设备具备防篡改、可追溯、时间戳固化等能力。
- 实时性与确定性:如高频交易监控、质押物异常报警等场景,延迟敏感。
- 互操作性:金融机构需接入多厂商、多类型设备,标准化接口与语义模型不可或缺。
- 安全与隐私:涉及资金与资产信息,需满足等保、GDPR及金融行业监管要求。
- 可审计性:监管机构要求全链路数据可审计,支撑合规与争议解决。
这些特征决定了物联网金融服务不能简单套用消费级IoT标准,而需建立分层、分域、可裁剪的标准化框架。
二、物联网金融技术标准化框架的分层结构
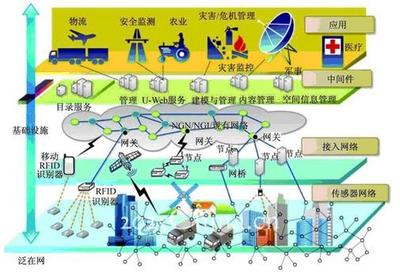
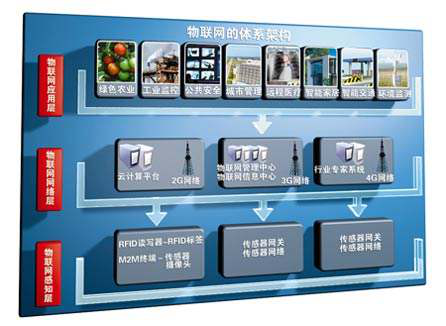
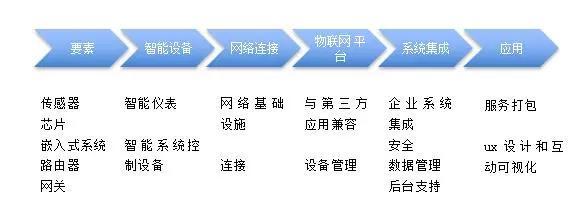
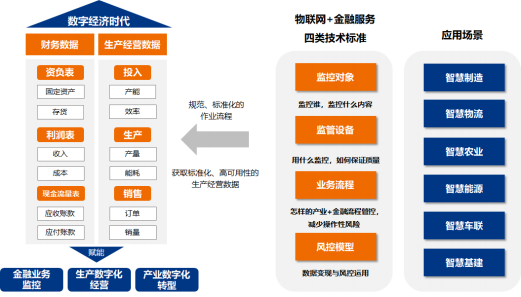
本文提出“五层两翼”的标准化框架。五层自下而上分别为感知层、网络层、数据层、服务层和应用层;两翼为安全体系与运维管理体系这一结构兼顾纵向技术栈与横向保障能力。
2.1 感知层标准:设备身份与数据采集规范
感知层是数据源头。标准化重点包括:
- 设备身份标识:为每个物联网终端分配唯一、不可篡改的金融级设备标识(如基于DID或eSIM的标识体系),并与金融机构资产登记系统映射。
- 数据采集精度与频率:针对动产质押(如大宗商品、车辆)定义位置、重量、温度等参数的采样精度、频率和误差范围。
- 设备可信根:要求设备内置安全芯片(SE)或可信执行环境(TEE),支持安全启动与数据签名。
相关标准可参考ISO/IEC 29167、GB/T 33745等,并需金融行业补充制定《金融物联网感知终端技术要求》。
2.2 网络层标准:可信传输与异构接入
网络层解决数据从设备到金融平台的可靠传输问题。标准化需求包括:
- 协议适配:支持MQTT、CoAP、HTTP/2、5G NR、NB-IoT等主流协议,并定义金融业务QoS等级。
- 边缘计算规范:在边缘节点完成数据预处理、异常检测与本地告警,制定边缘计算节点与中心平台的数据同步标准。
- 网络切片与专网:金融业务可要求运营商提供网络切片,确保带宽、时延与隔离性。
建议制定《金融物联网网络接入与传输规范》,明确不同金融场景下的网络性能基线。
2.3 数据层标准:语义模型与可信共享
这是物联网金融标准化的核心与难点。要点如下:
- 统一物模型:定义金融动产、仓储环境、运输工具等对象的属性、事件和服务,形成领域本体(Ontology),实现跨系统语义互操作。可借鉴oneM2M、OPC UA信息模型。
- 数据质量标签:为每条物联网数据附加来源、时间、置信度等元数据,支持金融风控使用。
- 可信数据共享:利用区块链或分布式账本技术,实现设备数据上链存证,确保不可篡改与可追溯。需制定《金融物联网数据存证与共享接口标准》。
- 隐私计算:当数据涉及企业商业秘密时,采用联邦学习、安全多方计算等技术,标准化隐私保护接口。
2.4 服务层标准:能力开放与业务编排
服务层将物联网数据转化为可调用的金融服务能力。标准包括:
- API规范:定义设备管理、数据查询、事件订阅、指令下发等RESTful API,采用OpenAPI 3.0描述,并配套金融级安全认证(如OAuth 2.0、mTLS)。
- 事件与规则引擎:标准化事件格式(如CloudEvents),支持金融业务规则(如质押物位移超过阈值触发预警)的跨平台编排。
- 服务等级协议(SLA):明确数据延迟、可用性、准确性等指标,作为金融机构与服务商之间的合同依据。
2.5 应用层标准:场景化金融产品规范
应用层面向具体金融业务,标准应具备行业属性:
- 供应链金融:动产质押监管、仓单质押、应收账款自动核销的物联网数据接口标准。
- 保险科技:UBI车险、农业保险、财产险的物联网数据采集与定价参考标准。
- 绿色金融:碳排放监测、能效数据的物联网采集与核证标准。
- 租赁与信贷:设备融资租赁的GPS追踪、使用率监测、远程锁机等合规标准。
应用层标准宜由金融监管部门与行业协会主导,联合科技企业制定。
2.6 两翼:安全体系与运维管理
安全体系应覆盖设备安全、网络安全、数据安全、应用安全及隐私保护,贯穿五层。建议制定《金融物联网安全分级保护指南》,明确不同金融风险等级对应的安全措施。运维管理体系包括设备生命周期管理、故障响应、日志审计、人才培训等,确保框架可持续运行。
三、物联网技术服务在标准化中的角色
物联网技术服务商(如平台提供商、设备厂商、系统集成商)是标准落地的关键执行者。其角色体现在:
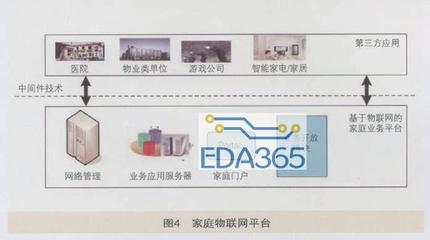
- 标准适配与转换:服务商需将标准转化为可复用的产品模块,如符合金融物模型的SDK、边缘网关、区块链存证中间件。
- 测试认证与互操作:建设金融物联网测试床,提供标准符合性测试与互操作性认证服务,降低金融机构选型成本。
- 全生命周期服务:从设备接入、数据治理到业务集成,提供端到端服务,并保证符合标准化框架。
- 与金融机构协同创新:服务商应深入金融业务场景,参与标准试点,反馈迭代。
简言之,技术服务商既是标准的消费者,也是标准的共同制定者和推广者。
四、实施路径与挑战
4.1 实施路径
- 阶段一:急用先行。针对动产质押、供应链金融等痛点场景,先发布数据采集与接口规范。
- 阶段二:体系构建。逐步完善五层标准,建立金融物联网标准体系表。
- 阶段三:国际接轨。推动国内标准与ISO、ITU-T、oneM2M等国际标准互认。
4.2 主要挑战
- 技术迭代快与标准滞后:需建立快速响应机制,采用“标准+白皮书+开源参考实现”组合。
- 跨行业协调难:金融、工信、交通、能源等部门需协同。
- 中小企业参与度低:可通过开源社区和补贴政策降低参与门槛。
- 安全与效率平衡:过高安全要求可能增加成本,需分级分类管理。
五、结论与展望
物联网金融应用的技术标准化框架是金融数字化转型的重要支撑。本文提出的“五层两翼”框架,从感知到应用逐层规范,并以安全与运维为保障,同时强调物联网技术服务商在标准落地中的桥梁作用。随着5G-A、边缘智能、卫星物联网等技术的发展,标准化框架需保持开放与动态演进。建议由金融标准化技术委员会牵头,联合产业各方,加快制定关键标准,开展试点示范,最终形成“标准引领、服务支撑、场景驱动”的物联网金融健康生态。
参考文献
[1] 全国金融标准化技术委员会. 金融物联网技术应用规范(征求意见稿)[S]. 2023.
[2] ISO/IEC 30141:2018, Internet of Things (IoT) — Reference Architecture[S].
[3] oneM2M TS-0001, Functional Architecture[S]. 2022.
[4] 中国信通院. 物联网金融发展白皮书[R]. 2022.
[5] 中国人民银行. 金融科技发展规划(2022-2025年)[Z]. 2022.
如若转载,请注明出处:http://www.cdccywl.com/product/44.html
更新时间:2026-10-26 08:32:34